

Home » Nos expertises » Vous accompagner » Security Operations Center
Security Operations Center (SOC)
Surveiller votre SI 24/7 pour détecter et traiter les menaces avant qu’elles ne se transforment en incidents majeurs
- Centralisez et corrélez les événements de sécurité de votre SI
- Faites qualifier chaque alerte par un analyste, pas seulement un outil
- Accélérez le confinement des incidents et le retour à la normale
Pourquoi mettre en place un Security Operations Center ?
Pare-feu, EDR, serveurs, applications ou services cloud : les différents composants de votre système d’information génèrent chaque jour de nombreux événements de sécurité. Pris séparément, ces événements ne permettent pas toujours d’identifier une attaque. Encore faut-il les centraliser, les rapprocher et savoir lesquels méritent réellement votre attention.
- Détecter les signaux faibles | Le SOC centralise les événements issus de plusieurs sources et les corrèle afin d’identifier des comportements suspects. Un événement qui pourrait sembler anodin lorsqu’il est isolé peut ainsi révéler une attaque lorsqu’il est rapproché d’autres activités inhabituelles.
- Qualifier les alertes | Toutes les alertes ne correspondent pas à un incident de sécurité. Après un premier filtrage automatique, elles sont analysées afin d’écarter les faux positifs, d’évaluer leur criticité et d’identifier les équipements, comptes ou services potentiellement touchés.
- Réagir rapidement | Lorsqu’un incident est confirmé, le SOC permet d’alerter les bons interlocuteurs et d’engager rapidement les premières actions de confinement. L’objectif est de limiter sa propagation, de réduire ses conséquences sur votre activité et de faciliter le retour à la normale.
Fonctionnement du SOC Equipages
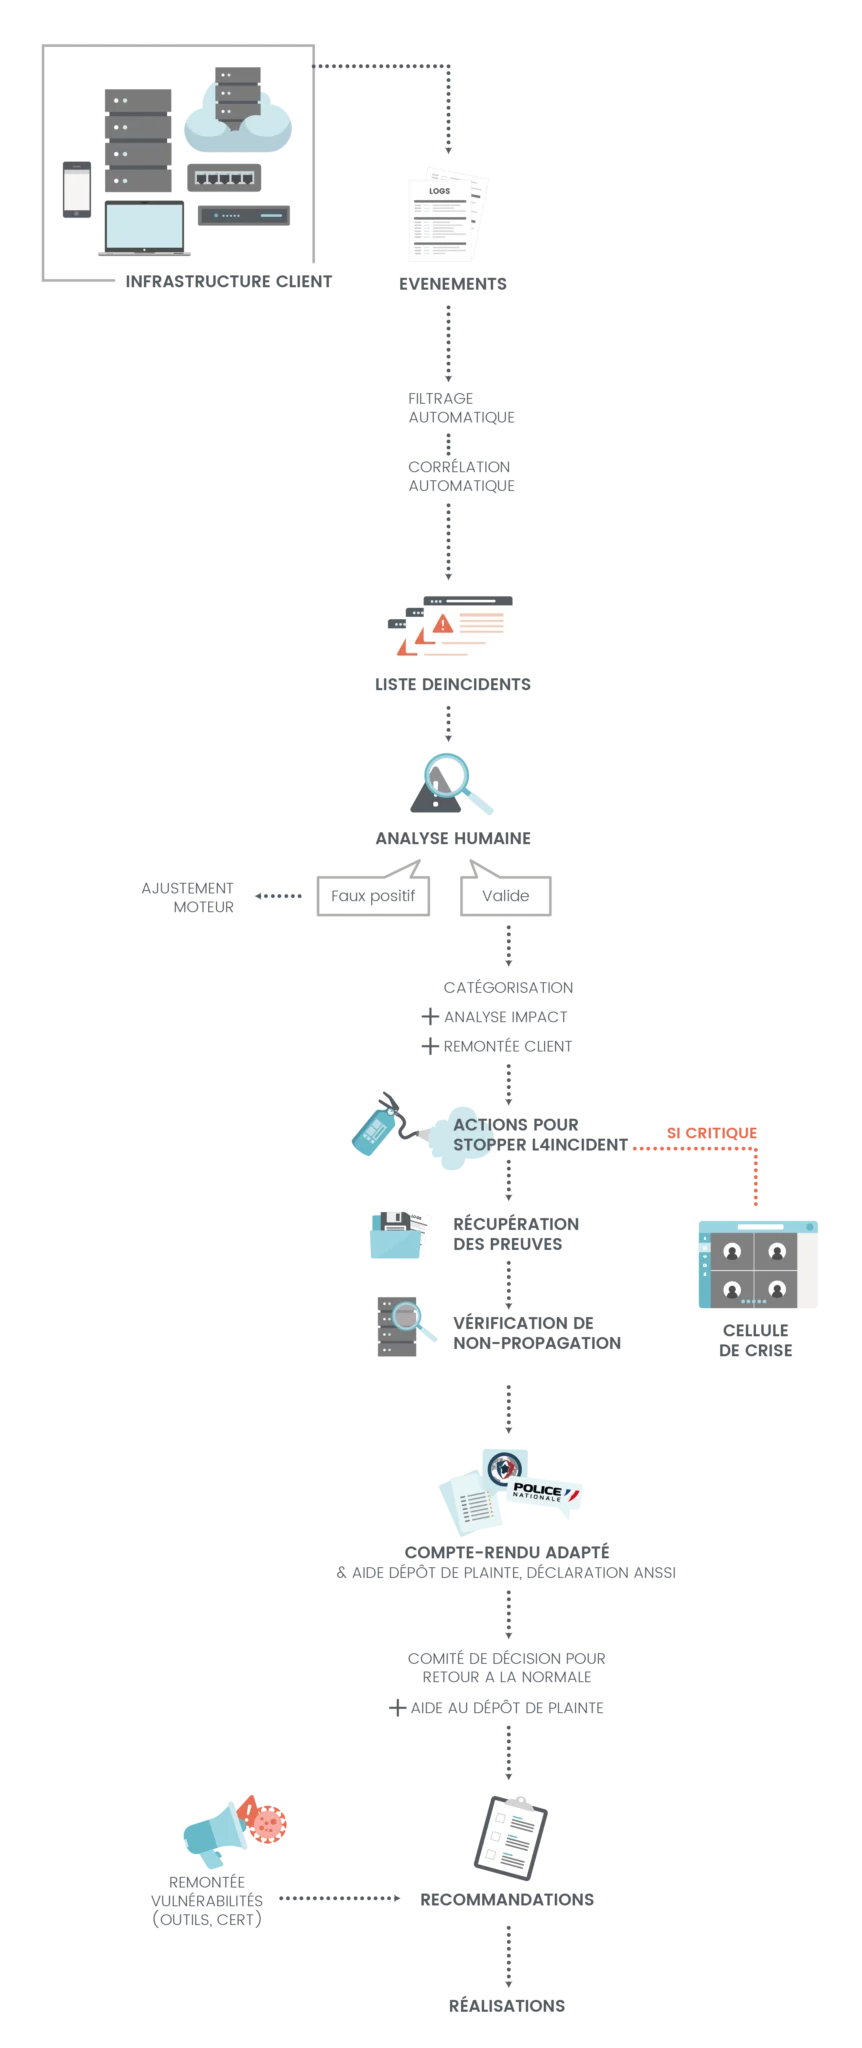
Logs, remontées d’agents ou produits (EDR, DLP), outils comportementaux, sondes, requêtes SAAS…
Sélectionner uniquement les éléments pertinents pour la sécurité
Relier les différentes sources pour identifier un incident
Criticité de l’incident
Quelle partie de l’infrastructure est touchée
Durcissement, remédiation, maintenance préventive
Réalisation de maintenance préventive, upgrade inclues, durcissement, remédiation
Pourquoi le SOC Equipages ?
Analyse humaine des alertes
Chaque événement est contextualisé et qualifié par un analyste avant de vous être remonté.
Votre SI dans son ensemble
Systèmes, réseaux, cloud et cybersécurité sont analysés ensemble pour comprendre l’incident dans son contexte.
Détecter,
puis agir
Nous vous accompagnons pour contenir l’incident, vérifier sa non-propagation et engager la remédiation.
Chaque incident vous renforce
Les événements observés alimentent des actions concrètes de durcissement et d’amélioration continue.
FAQ
Quelques précisions sur le Security Operations Center
Quelle est la différence entre un SOC et un SIEM ?
Un SIEM est une solution technique qui centralise et corrèle les événements de sécurité issus de différentes sources. Le SOC désigne l’ensemble du dispositif chargé de les exploiter : les outils, mais aussi les processus et les analystes qui qualifient les alertes et organisent la réponse aux incidents.
Autrement dit, le SIEM peut être l’un des outils du SOC, mais installer un SIEM ne suffit pas à créer un SOC.
Autrement dit, le SIEM peut être l’un des outils du SOC, mais installer un SIEM ne suffit pas à créer un SOC.
Quelle est la différence entre SOC, MDR et XDR ?
Ces trois notions sont complémentaires, mais ne désignent pas la même chose :
- Le SOC est l’équipe ou le service chargé de surveiller le système d’information, d’analyser les alertes et de coordonner la réponse aux incidents.
- Le MDR, ou Managed Detection and Response, est un service externalisé de détection et de réponse aux menaces. Il est généralement assuré par les analystes d’un SOC.
- Le XDR, ou Extended Detection and Response, est une plateforme qui rassemble et corrèle les données provenant de plusieurs environnements : postes de travail, identités, messagerie, réseau ou cloud.
Quelle est la différence entre SOC et un VOC ?
Le SOC se concentre sur les événements de sécurité et les attaques en cours : il détecte les comportements suspects, qualifie les alertes et intervient lorsqu’un incident est confirmé.
Le VOC, ou Vulnerability Operations Center, agit davantage en amont. Il identifie les vulnérabilités, les qualifie, les priorise et suit leur correction afin de réduire les possibilités d’attaque.
Les deux approches sont complémentaires : le VOC réduit la surface d’attaque, tandis que le SOC détecte et traite les tentatives de compromission.
Le VOC, ou Vulnerability Operations Center, agit davantage en amont. Il identifie les vulnérabilités, les qualifie, les priorise et suit leur correction afin de réduire les possibilités d’attaque.
Les deux approches sont complémentaires : le VOC réduit la surface d’attaque, tandis que le SOC détecte et traite les tentatives de compromission.
Faut-il remplacer les outils de sécurité déjà en place ?
Pas nécessairement.
Le SOC peut généralement s’appuyer sur les solutions déjà présentes dans votre système d’information : pare-feu, EDR, antivirus, équipements réseau, services cloud ou outils de gestion des identités.
Une phase de cadrage permet de vérifier leur compatibilité, la qualité des informations remontées et leur pertinence au regard des risques à surveiller. Certains outils peuvent néanmoins devoir être configurés, complétés ou remplacés lorsqu’ils ne fournissent pas les données nécessaires.
Le SOC peut généralement s’appuyer sur les solutions déjà présentes dans votre système d’information : pare-feu, EDR, antivirus, équipements réseau, services cloud ou outils de gestion des identités.
Une phase de cadrage permet de vérifier leur compatibilité, la qualité des informations remontées et leur pertinence au regard des risques à surveiller. Certains outils peuvent néanmoins devoir être configurés, complétés ou remplacés lorsqu’ils ne fournissent pas les données nécessaires.
Quels équipements et services peuvent être supervisés ?
Le périmètre peut notamment inclure :
- Les postes de travail et les serveurs ;
- Les pare-feu, VPN et équipements réseau ;
- Les antivirus, EDR, DLP et autres solutions de sécurité ;
- Les comptes, annuaires et outils de gestion des identités ;
- Les environnements cloud et Microsoft 365 ;
- Les applications, bases de données et services SaaS.
Peut-on externaliser entièrement son SOC ?
Oui, un SOC peut être entièrement externalisé afin de bénéficier des outils, des processus et des compétences d’une équipe spécialisée sans avoir à construire le dispositif en interne.
L’entreprise conserve toutefois un rôle essentiel. Elle doit désigner les interlocuteurs à prévenir, définir les règles d’escalade et valider les décisions pouvant avoir un impact sur son activité. La répartition des responsabilités et les actions autorisées doivent donc être clairement définies avant le démarrage du service.
L’entreprise conserve toutefois un rôle essentiel. Elle doit désigner les interlocuteurs à prévenir, définir les règles d’escalade et valider les décisions pouvant avoir un impact sur son activité. La répartition des responsabilités et les actions autorisées doivent donc être clairement définies avant le démarrage du service.
Combien de temps faut-il pour déployer un SOC ?
La durée dépend du périmètre à superviser, du nombre de sources à connecter, des outils déjà en place et des scénarios de détection attendus.
Un premier périmètre peut généralement être mis en service en quelques semaines. Un déploiement plus large peut nécessiter plusieurs mois, notamment lorsqu’il faut intégrer de nombreux environnements ou construire des règles de détection spécifiques. Une période d’ajustement est ensuite nécessaire pour affiner les alertes et limiter les faux positifs.
Un premier périmètre peut généralement être mis en service en quelques semaines. Un déploiement plus large peut nécessiter plusieurs mois, notamment lorsqu’il faut intégrer de nombreux environnements ou construire des règles de détection spécifiques. Une période d’ajustement est ensuite nécessaire pour affiner les alertes et limiter les faux positifs.